Webseite gehackt – was kann ich tun? So sind wir vorgegangen
Über einen Hackerangriff schreibt niemand gern. Man ärgert sich, man fühlt sich ein bisschen bloßgestellt, und man fragt sich, was man übersehen hat. Ich schreibe trotzdem darüber, weil ich überzeugt bin, dass es vielen kleinen Betrieben genauso gehen kann. Und weil unsere Geschichte zeigt, was einen am Ende schützt.
Eine weiße Seite am Sonntag
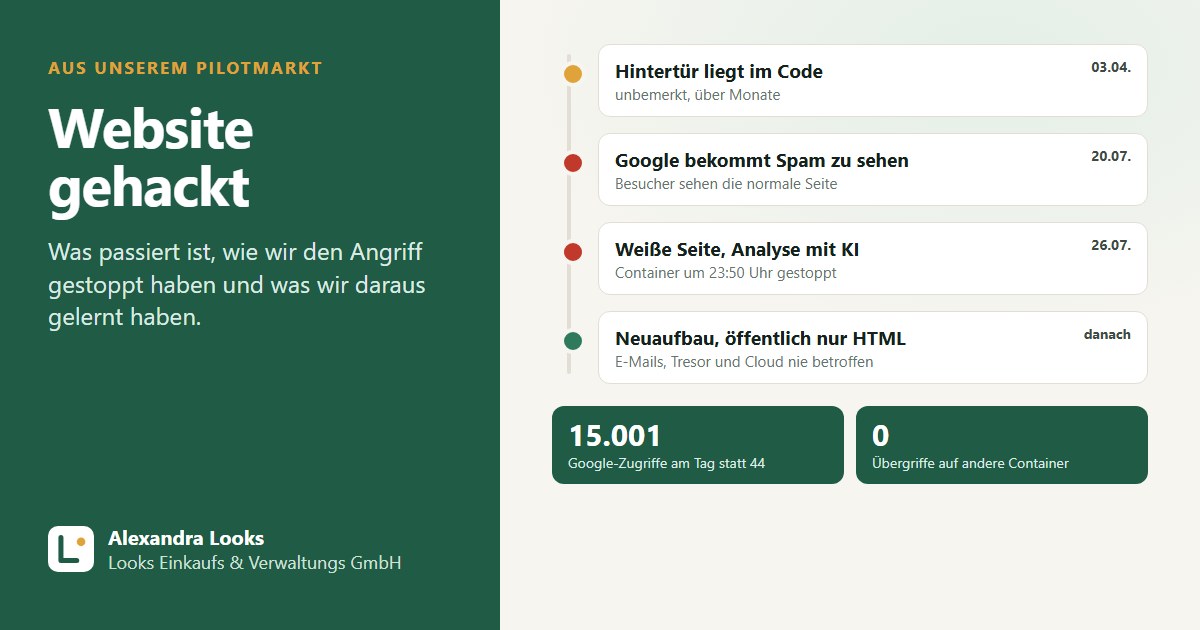
Am 26. Juli 2026 zeigte eine unserer Websites plötzlich nur noch eine weiße Seite. Unsere Seiten liefen damals noch mit WordPress, dem Baukasten, mit dem ein großer Teil aller Websites gebaut ist, in einem Container auf unserem eigenen Server. Zuerst sah es nach einem technischen Fehler aus. Was die KI an diesem Abend in den Dateien und Protokollen fand, war etwas ganz anderes.
Auf unseren Websites steckten gleich zwei Angriffswerkzeuge. Das erste war seit dem 20. Juli aktiv und auf eine fiese Art unauffällig: Wer die Seite normal aufrief, sah alles wie immer. Nur Google bekam etwas anderes zu sehen, nämlich Spam-Seiten in fremder Sprache. Fachleute nennen das Cloaking. Wie stark das lief, zeigen die Zugriffe von Google: von 44 am Tag auf über 15.000 am Tag, innerhalb einer Woche. Das zweite Werkzeug war eine Hintertür, über die der Angreifer Dateien hochladen und Befehle ausführen konnte. Sie wurde angelegt, während wir schon mitten in der Analyse saßen. Der Angreifer war also live dabei.
Um 23:50 Uhr haben wir den Container gestoppt. Ab diesem Moment war Schluss.
Website gehackt – was tun? Unsere sechs Schritte
Erkannt und gestoppt hat den Angriff mein Mann Karsten zusammen mit Claude, der KI, mit der wir auch sonst am Server arbeiten. Ohne diese Hilfe hätten wir einen Dienstleister gebraucht, und der wäre an einem Sonntagabend kaum zu bekommen gewesen. Die KI hat Tausende Dateien durchsucht, Protokolle ausgewertet und Spuren gefunden, die man von Hand kaum findet. Dazu gehörten Schadcode, der sich als Bilddatei tarnte, versteckte Zusatzprogramme, vier gefälschte Administrator-Konten und Dateien, deren Datum der Angreifer gefälscht hatte.
Danach sind wir in dieser Reihenfolge vorgegangen:
- Abschotten: Container gestoppt, bevor irgendetwas anderes passiert.
- Sichern: eine vollständige Kopie des befallenen Containers für die Spurensuche, klar gekennzeichnet als „niemals wiederherstellen“.
- Prüfen, ob es weiterging: Jeder andere Container auf dem Server wurde einzeln untersucht. Ergebnis: kein Übergriff auf andere Dienste.
- Den letzten sauberen Stand finden: Die Datenbanken vom 19. Juli waren nachweislich frei von Schadcode. Darauf haben wir neu aufgebaut.
- Alles neu und so wenig wie möglich: WordPress frisch aus der offiziellen Quelle, nur noch Erweiterungen aus dem offiziellen Verzeichnis. Auf unserer Marktseite sind von 20 Erweiterungen zwei übrig geblieben.
- Alle Zugänge tauschen: neue Benutzernamen, neue Passwörter mit 28 Zeichen, alle Sitzungen beendet, alle Schlüssel für angebundene Dienste gesperrt oder erneuert. Fremde Einträge in der Google Search Console haben wir entfernt.
WordPress-Website gehackt: Wie kamen die Hacker rein?
Die Spurensuche hat ergeben, dass die erste Hintertür schon am 3. April 2026 auf den Websites lag, Monate bevor sie aktiv wurde. Eingeschleppt wurde sie über Erweiterungen, die nicht aus der offiziellen Quelle stammten, und beim Umzug von unserem früheren Hosting-Anbieter auf den eigenen Server mitgenommen. Das ist die unbequemste Erkenntnis: Der Fehler lag bei uns, nicht beim Server.
Bemerkenswert fand ich noch etwas anderes. Auf mehreren Seiten liefen Sicherheits-Erweiterungen, eine Firewall und ein Virenscanner. Keines davon hat Alarm geschlagen. Gegen eine Hintertür, die schon im Code steckt, bevor der Scanner startet, hilft auch der beste Scanner nicht.
Warum der eigene Server uns geschützt hat
Auf unserem Server läuft jedes Programm in einem eigenen Container: die Websites, die Cloud-Ablage, der Passwort-Tresor, die Automatisierung, das Rechnungsprogramm. Jeder Container steht für sich, wie ein eigenes kleines Haus mit eigener Tür. Wer in eines einbricht, steht noch lange nicht in den anderen. Genau das hat sich bewährt. Der Angreifer saß im Website-Container fest und kam nicht weiter, und das haben wir für jeden einzelnen anderen Container nachgeprüft.
Das zweite Glück: Unsere E-Mails waren von den Websites komplett abgekoppelt. Die Postfächer liegen bei einem eigenen Anbieter, nicht auf dem Website-Server. Der Angreifer kam also weder an unsere Mails noch an Rechnungen, Passwörter oder Dateien. Der Schaden blieb bei Spam-Seiten im Google-Index, bei viel Arbeit und bei dem Ärger, den man persönlich dabei empfindet. Das ist unangenehm, aber es ist kein Vergleich zu dem, was hätte passieren können.
Und schließlich die Geschwindigkeit. Weil wir den Server selbst betreiben, konnten wir noch in derselben Nacht abschotten, sichern und untersuchen, ohne auf einen Hosting-Support zu warten. Für den Neuaufbau haben wir einfach neue, saubere Container angelegt.
Webseite vor Hackern schützen: So sind wir heute aufgestellt
Wir haben den Vorfall genutzt, um die Websites grundsätzlich anders aufzubauen:
- Öffentlich ist nur noch fertiges HTML. WordPress läuft nur noch intern, wo es aus dem Internet niemand erreicht. Daraus entstehen fertige Seiten, die ein eigener Container ausliefert, ohne Datenbank und ohne Programmcode. Wo kein Programm läuft, kann auch keins angegriffen werden. Nebenbei sind die Seiten dadurch deutlich schneller.
- Jede Nacht eine Kontrolle. Ein Prüfprogramm vergleicht jede Nacht die Dateien mit dem bekannten Stand und sucht gezielt nach den Mustern, die wir bei diesem Angriff gefunden haben. Jede Abweichung meldet es per Mail.
- Der Server selbst ist gehärtet. Anmeldung nur noch mit Schlüssel, Verwaltungsoberflächen nur über VPN, und ein Wächterprogramm sperrt Angreifer nach drei Fehlversuchen. Seit September hat es knapp 7.000 Adressen gesperrt.
- Updates werden zeitnah eingespielt. Als im Oktober eine schwere Sicherheitslücke in PHP bekannt wurde, haben wir sie umgehend geschlossen. Auf den öffentlichen Websites läuft PHP gar nicht mehr.
Ganz ausschließen kann einen Angriff niemand. Aber heute ist es sehr, sehr schwierig, uns überhaupt zu hacken, und wenn doch, merken wir es in einer Nacht statt nach sechs Tagen.
Was ich jedem Betrieb mit eigener Website rate:
- Erweiterungen und Vorlagen nur aus der offiziellen Quelle. Eine „günstige“ Premium-Version von irgendwoher kann sehr teuer werden.
- So wenige Erweiterungen wie möglich. Jede ist eine mögliche Tür.
- E-Mail, Website und Buchhaltung getrennt halten, nie alles auf einem System.
- Sicherungen dort aufbewahren, wo die Website nicht hinkommt. Unsere alten Sicherungen lagen in Reichweite des Angreifers. Dass er sie nicht gelöscht hat, war Glück.
- Nicht auf Sicherheits-Erweiterungen verlassen. Regelmäßig prüfen, ob sich Dateien verändert haben.
- Wenn etwas komisch aussieht: zuerst abschotten, dann untersuchen.
Nach dem Hack: Ist meine E-Mail-Adresse gehackt? So prüfen Sie es
Ein Website-Hack endet nicht mit dem gestoppten Container. Wer die Website kontrolliert hat, kennt auch die E-Mail-Adressen, die dort auftauchen: im Impressum, in Kontaktformularen und in den Administrator-Konten. Bei uns war das genauso, deshalb stand auf unserer Aufräumliste auch „Vorsicht vor gefälschten Mails“. Wer Adressen kennt, kann gezielt Nachrichten schicken, die angeblich von Paketdiensten, Banken oder Google stammen. Unser Rechnungsprogramm mit eingebautem Spamfilter fängt solche Mails heute ab, aber prüfen sollte man trotzdem.
Ob eine E-Mail-Adresse in bekannten Datenlecks auftaucht, lässt sich kostenlos prüfen:
- Identity Leak Checker des Hasso-Plattner-Instituts (sec.hpi.de/ilc): Sie geben Ihre Adresse ein und bekommen das Ergebnis per Mail an genau diese Adresse. So kann niemand fremde Adressen abfragen.
- Leak Checker der Universität Bonn (leakchecker.uni-bonn.de): funktioniert nach demselben Prinzip.
- Have I Been Pwned (haveibeenpwned.com): der bekannteste internationale Dienst, zeigt das Ergebnis direkt an.
Taucht die Adresse auf, gilt: Passwort für dieses Konto sofort ändern, ebenso überall dort, wo dasselbe Passwort benutzt wurde. Und wo immer möglich die Anmeldung mit zweitem Faktor einschalten. Ein Passwort-Tresor, bei uns auf dem eigenen Server, macht es leicht, für jedes Konto ein eigenes Passwort zu haben.
Wieder alles gerichtet
Heute, gut drei Monate später, ist alles wieder gerichtet. Die Websites laufen schneller und sicherer als vorher, die Marktseite wächst wieder, und die letzten Spam-Adressen verschwinden nach und nach aus dem Google-Index. Wir haben aus dem Vorfall mehr gelernt als aus jedem Sicherheitsratgeber. Wie der Server dahinter aufgebaut ist, habe ich im Beitrag über den eigenen Server fürs Unternehmen beschrieben.
Alles, was wir daraus gelernt haben, steht als Checkliste zum Abhaken im Leitfaden Website-Sicherheit für Allgäuer Betriebe, auch als PDF zum Ausdrucken.
Wenn Sie den Verdacht haben, dass mit Ihrer Website etwas nicht stimmt, oder sie gar nicht erst so weit kommen lassen wollen, sprechen Sie uns an. Wir zeigen Ihnen gern, wie unser Aufbau heute aussieht.
Alexandra Looks